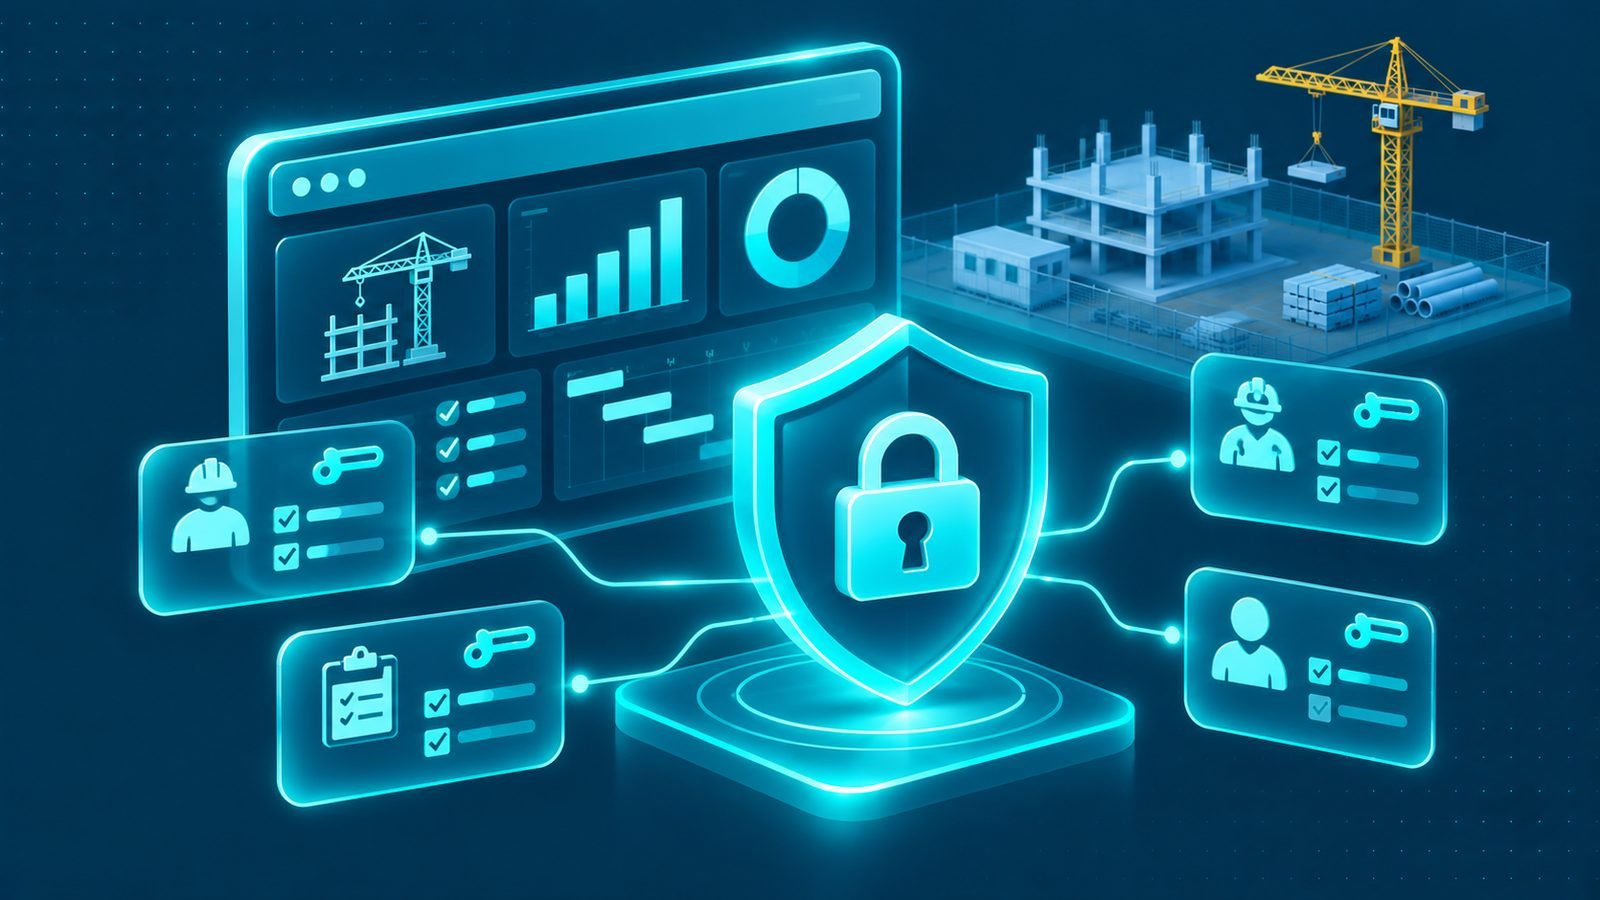
باختصار: تعرف على أمان أنظمة ERP للمقاولات، وأهم ضوابط حماية المعلومات وإدارة الصلاحيات والنسخ الاحتياطي ومراقبة الوصول إلى بيانات الشركة.
تتعامل شركات المقاولات مع بيانات مهمة تتعلق بالمشاريع والعقود والعملاء والموردين والموظفين والحسابات والعمليات الميدانية. ومع انتقال هذه المعلومات إلى منصات إدارية مترابطة، يصبح أمان أنظمة ERP للمقاولات جزءاً أساسياً من استمرارية العمل وحماية المعلومات. ولا يقتصر أمان أنظمة ERP للمقاولات على منع الاختراقات الخارجية، بل يشمل أيضاً تنظيم صلاحيات الموظفين، ومراقبة استخدام الحسابات، وحماية السجلات من التعديل غير المصرح به أو الفقدان أو التعطيل.
قد يؤدي ضعف الضوابط الأمنية إلى كشف معلومات تعاقدية أو مالية، أو إتاحة بيانات مشروع لمستخدم لا يحتاج إليها، أو فقدان سجلات مهمة نتيجة خطأ بشري أو عطل تقني. لذلك تحتاج الشركة إلى التعامل مع الأمن باعتباره مسؤولية مشتركة بين الإدارة وفريق التقنية ومستخدمي النظام ومزود الخدمة، عند استخدام منصة مستضافة خارجياً.
يشرح هذا الدليل أبرز المخاطر الأمنية المرتبطة بأنظمة ERP في قطاع المقاولات، والضوابط التي تساعد على الحد منها، وكيفية إدارة حسابات المستخدمين والنسخ الاحتياطي ومراقبة الأنشطة، بالإضافة إلى المعايير التي ينبغي مراجعتها عند اختيار منصة إدارية أو تشغيلها.
ما المقصود بأمان أنظمة ERP للمقاولات؟
يشير أمان أنظمة ERP للمقاولات إلى مجموعة من الإجراءات التنظيمية والتقنية التي تهدف إلى حماية النظام والبيانات والعمليات التي يديرها. وتشمل هذه الإجراءات التحكم في الوصول، والتحقق من هوية المستخدمين، وحماية الاتصالات والبيانات، ومراقبة الأنشطة، وإدارة التحديثات، والاستعداد لاستعادة المعلومات عند حدوث مشكلة.
تتضمن بيئة ERP عادةً معلومات متعددة المستويات. فقد تحتوي على بيانات مالية لا ينبغي أن تكون متاحة لجميع الموظفين، ومستندات تعاقدية تحتاج إلى وصول محدود، وسجلات للموردين والعملاء، وبيانات تشغيلية مرتبطة بمواقع التنفيذ. لذلك يجب تحديد مستوى الحماية المناسب لكل نوع من المعلومات بدلاً من منح جميع المستخدمين صلاحيات متشابهة.
ومن المفيد النظر إلى الأمن من خلال ثلاثة أهداف مترابطة:
- سرية المعلومات: التأكد من أن البيانات لا يطلع عليها إلا الأشخاص والأنظمة المصرح لهم.
- سلامة البيانات: منع التعديل أو الحذف غير المصرح به، والحفاظ على دقة السجلات واتساقها.
- توافر النظام: المحافظة على إمكانية الوصول إلى الخدمات والبيانات عند الحاجة إليها، مع وجود خطط للتعامل مع الأعطال والانقطاعات.
تساعد هذه الأهداف على بناء إطار أمني متوازن، بحيث لا تركز الشركة على منع الوصول فقط، بل تهتم أيضاً باستمرارية العمليات وصحة المعلومات.
لماذا تحتاج شركات المقاولات إلى حماية أنظمة ERP؟
تختلف طبيعة المعلومات التي تتعامل معها شركات المقاولات عن كثير من الأنشطة الأخرى. فبيانات المشروع قد تتضمن تفاصيل العقود والمستخلصات والتكاليف والموردين والرسومات والمراسلات، وقد تكون مرتبطة بالتزامات مالية أو تجارية. كما أن تعدد المواقع والموظفين والأطراف المتعاونة يزيد من أهمية تحديد من يستطيع الوصول إلى كل نوع من المعلومات.
يساعد الاهتمام بالأمن على تقليل مجموعة من المخاطر، من أبرزها:
- الوصول غير المصرح به: عندما يستخدم شخص حساباً لا يحق له الاطلاع على بيانات معينة أو تعديلها.
- تسريب المعلومات: مشاركة مستندات أو بيانات تجارية أو مالية مع جهات غير مخولة.
- التعديل غير المقصود: تغيير بيانات مشروع أو معاملة بسبب صلاحيات واسعة أو إجراءات مراجعة غير كافية.
- فقدان السجلات: نتيجة عطل تقني أو حذف خاطئ أو حادث يؤثر في قاعدة البيانات.
- تعطيل العمليات: عندما يتوقف النظام أو يتعذر الوصول إلى المعلومات التي تحتاج إليها المواقع والإدارات.
- إساءة استخدام الحسابات: مثل مشاركة كلمات المرور أو استمرار تفعيل حسابات موظفين لم تعد لديهم صلاحية الاستخدام.
ولا تعني الحماية أن الشركة يجب أن تمنع الموظفين من الوصول إلى المعلومات اللازمة لأعمالهم. المطلوب هو توفير وصول مناسب لكل دور وظيفي، مع وجود ضوابط تمنع الاستخدام غير الضروري أو غير المصرح به.
أهم المخاطر الأمنية في أنظمة المقاولات
تبدأ إدارة المخاطر بفهم الطرق التي قد تتعرض بها البيانات أو التطبيقات للتهديد. وتختلف المخاطر حسب بنية النظام وطريقة استضافته وعدد المستخدمين والتطبيقات المرتبطة به.
مخاطر حسابات المستخدمين وكلمات المرور
قد يؤدي استخدام كلمات مرور ضعيفة أو مشتركة بين الموظفين إلى صعوبة معرفة المسؤول عن أي عملية، كما يزيد من احتمالات استغلال الحسابات عند تسرب بيانات الدخول. ومن المشكلات الشائعة أيضاً عدم تعطيل حسابات المستخدمين بعد انتقالهم إلى مهام أخرى أو انتهاء علاقتهم بالشركة.
ينبغي أن يكون لكل مستخدم حساب مستقل، وأن تُطبق قواعد مناسبة لإنشاء بيانات الدخول وحمايتها. كما يُفضل استخدام المصادقة متعددة العوامل عندما تكون متاحة، خصوصاً للحسابات الإدارية والحسابات التي تستطيع الوصول إلى معلومات حساسة.
مخاطر الصلاحيات الواسعة
قد يحصل المستخدم على صلاحيات تتجاوز احتياجات وظيفته، مثل إمكانية الاطلاع على معلومات مالية أو تعديل سجلات لا تدخل ضمن مسؤولياته. وقد يحدث ذلك عندما تستخدم الشركة دوراً عاماً لجميع الموظفين أو تمنح الصلاحيات بصورة يدوية دون مراجعة دورية.
يمكن الحد من هذه المخاطر من خلال بناء أدوار وظيفية واضحة وربط كل دور بالعمليات والبيانات التي يحتاج إليها. كما يجب مراجعة الصلاحيات عند تغيير الوظيفة أو المشروع أو المسؤوليات، وعدم ترك الصلاحيات القديمة مفعلة دون مبرر.
مخاطر البرمجيات والاتصالات
قد تتأثر الأنظمة بوجود ثغرات في البرمجيات أو إعدادات غير آمنة أو واجهات اتصال غير محمية. كما يمكن أن يؤدي تأخر تحديث التطبيقات أو مكونات الخادم إلى استمرار استخدام إصدارات تحتوي على مشكلات أمنية معروفة.
تحتاج الشركة إلى خطة لتحديث النظام ومكوناته، ومراجعة إعدادات الشبكة والاتصالات، والتأكد من حماية واجهات الربط مع التطبيقات الخارجية. وينبغي اختبار التحديثات المهمة قبل تطبيقها على بيئة التشغيل الأساسية متى كان ذلك مناسباً.
مخاطر فقدان البيانات أو تعطيل الخدمة
قد تتعرض البيانات للفقد نتيجة أعطال الأجهزة أو أخطاء المستخدمين أو حوادث تؤثر في البنية التقنية. كما قد يؤدي توقف النظام إلى تعطيل إجراءات المشتريات والحسابات ومتابعة المواقع.
يساعد وجود نسخ احتياطية منتظمة وخطة استعادة واضحة على تقليل أثر هذه الحالات. ويجب اختبار إمكانية استعادة البيانات فعلياً، لأن وجود ملفات نسخ احتياطي دون التأكد من صلاحيتها لا يضمن القدرة على استخدامها عند الحاجة.
أمان أنظمة ERP للمقاولات وإدارة صلاحيات المستخدمين
تُعد إدارة الصلاحيات من أهم عناصر الحماية اليومية، لأنها تحدد ما يستطيع كل مستخدم مشاهدته أو إنشاؤه أو تعديله أو اعتماده داخل النظام. ويجب أن تستند هذه الصلاحيات إلى المسؤوليات الفعلية، وليس إلى المسمى الوظيفي وحده.
كيف تطبق أمان أنظمة ERP للمقاولات من خلال الأدوار الوظيفية؟
يمكن تطبيق أمان أنظمة ERP للمقاولات من خلال تصميم أدوار مرتبطة بالمهام، مثل مدير المشروع والمحاسب ومسؤول المشتريات وأمين المستودع ومشرف الموقع. ويحدد لكل دور نطاق الوصول والعمليات التي يستطيع تنفيذها، مع مراعاة اختلاف مسؤوليات الموظفين داخل الدور نفسه عند الحاجة.
على سبيل المثال، قد يحتاج مدير الموقع إلى تسجيل طلب مواد ومراجعة حالة التوريد، لكنه لا يحتاج بالضرورة إلى تعديل بيانات الحسابات العامة. وقد يحتاج المحاسب إلى مراجعة الفواتير والقيود، دون أن تكون لديه صلاحية تعديل سجلات الفحص الفني أو اعتماد أعمال التنفيذ.
ومن الأفضل تطبيق مبدأ الحد الأدنى من الصلاحيات، أي منح المستخدم القدر اللازم فقط لأداء عمله. كما ينبغي الفصل بين بعض المهام الحساسة عندما يكون ذلك مناسباً، مثل إنشاء المعاملة واعتمادها، حتى لا تتركز جميع خطوات العملية لدى مستخدم واحد دون مراجعة.
مراجعة الحسابات والصلاحيات بصورة دورية
لا يكفي إعداد الصلاحيات عند بدء استخدام النظام، لأن المسؤوليات تتغير مع انتقال الموظفين بين المشاريع أو الإدارات. لذلك ينبغي إجراء مراجعات دورية للحسابات والأدوار، والتحقق من أن كل مستخدم لا يزال يحتاج إلى الصلاحيات الممنوحة له.
يجب أيضاً تعطيل الحسابات التي لم تعد مطلوبة، ومراجعة الحسابات الإدارية والتقنية ذات الامتيازات المرتفعة. ومن المفيد الاحتفاظ بسجل يوضح طلبات إنشاء الحسابات وتعديل الصلاحيات والموافقات المرتبطة بها.
حماية بيانات المشاريع والمستندات
تحتوي أنظمة المقاولات على مستندات قد تتضمن معلومات تعاقدية أو مالية أو فنية، مثل العقود والرسومات والمراسلات والفواتير وتقارير الفحص. ويجب تنظيم الوصول إلى هذه المستندات وفق طبيعتها والجهات التي تحتاج إليها.
يمكن تصنيف المعلومات حسب مستوى حساسيتها، ثم تحديد قواعد الوصول والمشاركة والاحتفاظ المناسبة لكل فئة. فعلى سبيل المثال، قد تكون بعض مستندات المشروع متاحة لفريق التنفيذ، بينما تحتاج المستندات المالية أو التعاقدية إلى صلاحيات أضيق.
ومن الممارسات المهمة:
- تحديد صلاحيات الاطلاع والتنزيل والتعديل والحذف بصورة منفصلة عندما تدعم المنصة ذلك.
- تقييد مشاركة الروابط والملفات خارج نطاق المستخدمين المخولين.
- الاحتفاظ بسجل للتغييرات المهمة على المستندات والبيانات.
- استخدام قنوات اتصال محمية عند تبادل المعلومات بين التطبيقات.
- مراجعة المستندات التي لم تعد مطلوبة في بيئة التشغيل وتطبيق سياسة الاحتفاظ المناسبة.
- توعية الموظفين بمخاطر مشاركة الملفات أو بيانات الدخول عبر قنوات غير معتمدة.
كما ينبغي تحديد طريقة التعامل مع المستندات التي يشاركها الموردون أو المقاولون من الباطن، بحيث لا يحصل الطرف الخارجي على وصول أوسع من المطلوب لتنفيذ مهمته.
التشفير وحماية الاتصالات
يساعد التشفير على حماية البيانات من الاطلاع غير المصرح به أثناء انتقالها أو تخزينها، بحسب آلية تطبيقه ونطاق التغطية. ومن المهم مراجعة كيفية حماية الاتصالات بين المستخدمين والنظام، وبين مكونات التطبيق وقاعدة البيانات، وكذلك بين ERP وأي خدمات خارجية مرتبطة به.
ينبغي التأكد من استخدام بروتوكولات اتصال آمنة، وإدارة الشهادات الرقمية بصورة صحيحة، وحماية مفاتيح الوصول والرموز السرية وعدم تضمينها في ملفات أو شيفرات متاحة للمستخدمين. كما يجب تقييد الوصول إلى قواعد البيانات المباشرة، وعدم السماح بالاتصال بها إلا من الجهات والأنظمة المصرح لها.
ولا يكفي تفعيل التشفير وحده لضمان الحماية؛ فهو يعمل ضمن منظومة تشمل إدارة الحسابات والصلاحيات والتحديثات ومراقبة الأنشطة والنسخ الاحتياطي. لذلك يجب مراجعة جميع هذه الجوانب معاً.
النسخ الاحتياطي وخطط استعادة البيانات
يُعد النسخ الاحتياطي جزءاً أساسياً من حماية المعلومات واستمرارية العمل. وينبغي أن تحدد الشركة أنواع البيانات التي تحتاج إلى نسخها، ودورية النسخ، ومكان الاحتفاظ بها، والجهات المخولة بالوصول إليها.
قد تشمل البيانات المهمة قاعدة بيانات ERP والمستندات المرفقة وملفات الإعدادات والبيانات المرجعية وسجلات العمليات. ويجب تحديد ما إذا كانت النسخ تتم تلقائياً أو وفق جدول زمني، وكيف يتم التحقق من نجاحها، وما الإجراء المتبع عند فشل عملية النسخ.
اختبار استعادة النسخ الاحتياطية
لا تكتمل خطة النسخ الاحتياطي دون اختبار الاستعادة. فمن الضروري التأكد من أن الملفات قابلة للاستخدام، وأن البيانات يمكن إرجاعها بصورة صحيحة، وأن إجراءات الاستعادة مفهومة للأشخاص المسؤولين عنها.
يمكن تنفيذ اختبارات دورية في بيئة منفصلة عن النظام الأساسي، للتحقق من إمكانية استعادة قاعدة البيانات والمرفقات والإعدادات اللازمة. كما ينبغي توثيق نتائج الاختبار وأي مشكلات ظهرت والإجراءات التي تمت لمعالجتها.
ويجب أن تحدد الشركة الزمن المقبول لاستعادة الخدمة ومقدار البيانات التي يمكنها تحمل فقدانها وفق طبيعة عملياتها. وتساعد هذه الأهداف على اختيار طريقة النسخ والاستضافة المناسبة، مع مراعاة أن المتطلبات تختلف بين الشركات والمشاريع.
مراقبة الأنشطة واكتشاف الاستخدام غير المعتاد
تساعد سجلات الأنشطة على معرفة ما حدث داخل النظام، ومن نفذ العملية، ومتى تمت، وما التغيير الذي طرأ على السجل، إذا كانت المنصة توفر هذه الإمكانات. وتكون هذه المعلومات مفيدة عند مراجعة التعديلات الحساسة أو التحقيق في مشكلة تشغيلية أو أمنية.
ينبغي الاهتمام بالأنشطة التي قد يكون لها أثر مهم، مثل تعديل بيانات الموردين والحسابات، وتغيير الصلاحيات، وحذف السجلات، واعتماد المعاملات، وتنزيل مجموعات كبيرة من المستندات. كما يمكن مراقبة محاولات الدخول غير الناجحة أو الأنشطة التي تختلف بصورة واضحة عن نمط الاستخدام المعتاد.
يجب تحديد الجهة المسؤولة عن مراجعة السجلات، والمدة التي يتم الاحتفاظ بها، وطريقة التعامل مع التنبيهات. فجمع السجلات دون مراجعة أو إجراء واضح يقلل من فائدتها في اكتشاف المشكلات.
أمان أنظمة ERP للمقاولات عند استخدام الاستضافة السحابية
قد تختار شركات المقاولات استخدام نظام مستضاف على بنية سحابية بدلاً من تشغيل الخوادم داخل مقر الشركة. ويؤثر هذا القرار في طريقة إدارة البنية التقنية والنسخ الاحتياطي والتحديثات والوصول عن بُعد، لكنه لا يلغي مسؤولية الشركة عن حماية حساباتها وبياناتها وإعداداتها.
عند تقييم خدمة سحابية، ينبغي فهم مسؤوليات مزود الخدمة ومسؤوليات العميل. فقد يتولى المزود إدارة أجزاء من البنية التحتية، بينما تظل الشركة مسؤولة عن إعداد المستخدمين والصلاحيات وحماية بيانات الدخول واختيار إعدادات المشاركة المناسبة.
يمكن مراجعة دليل الأنظمة السحابية واعتبارات تهيئتها للسوق السعودي لفهم الجوانب المرتبطة بالاستضافة والمرونة وإدارة بيئة التشغيل. كما يجب التحقق من تفاصيل الخدمة المقدمة فعلياً، وعدم افتراض أن جميع مزودي الخدمات يوفرون مستوى الحماية أو آليات الاستعادة نفسها.
ومن المهم مراجعة موقع استضافة البيانات والضوابط التعاقدية وإجراءات الدعم وإدارة الحوادث وفق احتياجات الشركة والمتطلبات التي تنطبق على نشاطها. كما ينبغي التأكد من وجود معلومات واضحة حول النسخ الاحتياطي وإمكانية استعادة البيانات عند انتهاء التعاقد أو الانتقال إلى مزود آخر.
تحديات أمنية تواجه شركات المقاولات
قد تواجه الشركات تحديات إضافية بسبب تعدد المواقع والموظفين والأطراف الخارجية. ومن أبرز هذه التحديات:
- الوصول من مواقع متعددة: يحتاج الموظفون إلى استخدام النظام من مواقع مختلفة، مما يتطلب ضوابط مناسبة لحماية الاتصال والحسابات.
- تعدد الأطراف المشاركة: قد يحتاج المورد أو المقاول المتخصص إلى الاطلاع على معلومات محددة، ويجب حصر وصوله في النطاق المطلوب.
- الحسابات المشتركة: قد يؤدي استخدام حساب واحد بين عدة موظفين إلى فقدان القدرة على تحديد المسؤول عن العمليات.
- ضعف الوعي الأمني: قد يشارك الموظفون كلمات المرور أو يفتحون مرفقات غير موثوقة أو يستخدمون قنوات غير معتمدة.
- تأخر التحديثات: قد تستمر الشركة في استخدام تطبيقات أو مكونات قديمة دون مراجعة أثر ذلك على مستوى الحماية.
- عدم اختبار الاستعادة: قد تكتشف الشركة أن النسخ الاحتياطية غير صالحة فقط عند وقوع عطل أو فقدان للبيانات.
- غياب إجراءات الاستجابة: قد لا يعرف الموظفون من يجب إبلاغه عند الاشتباه في اختراق أو تسرب معلومات.
تتطلب معالجة هذه التحديات وضع سياسات بسيطة ومفهومة، وتحديد مسؤوليات واضحة، وتدريب المستخدمين، ومراجعة الضوابط بصورة مستمرة. كما ينبغي أن تتناسب الإجراءات مع حجم الشركة وطبيعة المخاطر التي تواجهها.
كيف تختار نظاماً آمناً لشركة المقاولات؟
عند تقييم منصة ERP، يجب ألا تقتصر المقارنة على الوظائف التشغيلية والتقارير، بل ينبغي مراجعة الإمكانات الأمنية المتاحة وكيفية إدارتها. ومن الأسئلة المهمة التي يمكن طرحها على مزود النظام:
- هل يدعم النظام أدواراً وصلاحيات تفصيلية للمستخدمين؟
- هل يمكن تفعيل المصادقة متعددة العوامل للحسابات؟
- كيف تتم حماية الاتصالات والبيانات المخزنة؟
- هل تتوفر سجلات للأنشطة والتعديلات المهمة؟
- ما آلية النسخ الاحتياطي واستعادة المعلومات؟
- كيف تتم إدارة التحديثات ومعالجة الثغرات الأمنية؟
- ما الضوابط التي تحكم الوصول إلى بيانات الشركة من الأطراف الخارجية؟
- ما إجراءات الدعم والاستجابة عند وقوع حادث أمني؟
- كيف يمكن تصدير بيانات الشركة واستعادتها عند تغيير المنصة أو مزود الخدمة؟
ينبغي طلب إجابات واضحة ومراجعة الوثائق الفنية والتعاقدية ذات الصلة، بدلاً من الاعتماد على عبارات تسويقية عامة. كما يجب التحقق من أن الإمكانات الأمنية المذكورة متاحة في الإصدار والخطة اللذين ستستخدمهما الشركة.
دور منصة ERP في تطبيق ضوابط الحماية
يمكن للمنصة الإدارية أن توفر أدوات تساعد على تطبيق السياسات الأمنية، مثل إدارة المستخدمين والأدوار والصلاحيات وسجلات العمليات، بحسب وظائفها وإعداداتها. لكن الاستفادة من هذه الأدوات تتطلب إعداداً مناسباً ومراجعة دورية، ولا ينبغي اعتبار وجود الخاصية دليلاً على تفعيلها بالشكل الصحيح.
من المهم أن تبدأ الشركة بتحديد الأدوار والمسؤوليات، ثم إعداد الحسابات والصلاحيات وربطها بالهيكل الإداري. كما ينبغي اختبار السيناريوهات التي يتوقع أن يستخدمها الموظفون، والتأكد من أن المستخدم لا يستطيع الوصول إلى بيانات أو عمليات خارج نطاق عمله.
يمكن الاطلاع على منصة IntellaQ Flow للتعرف على البيئة الإدارية المتاحة لتنظيم العمليات والبيانات. وعند تقييم أي منصة، يجب مراجعة وظائف الأمان الفعلية وإعداداتها ومتطلبات الشركة قبل اعتمادها.
خطة عملية لتحسين مستوى الأمان
يمكن لشركة المقاولات البدء بخطة تدريجية لتحسين حماية النظام، بدلاً من محاولة تنفيذ جميع الإجراءات دفعة واحدة. ومن الخطوات العملية:
- حصر البيانات والأنظمة: تحديد المعلومات الحساسة والتطبيقات والحسابات التي تحتاج إلى حماية.
- مراجعة المستخدمين: التأكد من أن الحسابات نشطة ومخصصة لأشخاص محددين، وتعطيل الحسابات غير المطلوبة.
- إعادة تنظيم الصلاحيات: ربط الوصول بالمهام وتطبيق مبدأ الحد الأدنى من الصلاحيات.
- تعزيز تسجيل الدخول: تطبيق وسائل تحقق مناسبة، ومراجعة حماية الحسابات الإدارية.
- مراجعة النسخ الاحتياطي: التحقق من انتظام النسخ وصلاحيتها واختبار الاستعادة.
- تحديث التطبيقات: وضع آلية لمراجعة التحديثات ومعالجة الثغرات وفق إجراءات آمنة.
- تفعيل المراقبة: تحديد الأنشطة المهمة ومراجعة السجلات والتنبيهات بصورة منتظمة.
- توعية الموظفين: تدريب المستخدمين على حماية بيانات الدخول والتعامل مع الرسائل والمرفقات ومشاركة المستندات.
- إعداد خطة استجابة: تحديد من يتلقى البلاغات الأمنية، وكيف يتم احتواء المشكلة وتوثيقها واستعادة العمل.
ينبغي توثيق الإجراءات وتحديد المسؤول عن كل خطوة، ثم مراجعة مستوى الالتزام بها. ويمكن الاستعانة بمختصين عند الحاجة إلى تقييم تقني أعمق أو اختبار أمني للمنصة والبنية المرتبطة بها.
الخلاصة: حماية المعلومات مسؤولية مستمرة
يمثل أمان أنظمة ERP للمقاولات جزءاً أساسياً من أي نظام ERP لشركات المقاولات، كما يُعد ركناً في إدارة البيانات واستمرارية العمليات داخل شركات الإنشاء. وتعتمد الحماية الفعالة على مجموعة متكاملة من الضوابط تشمل إدارة الصلاحيات والحسابات، وحماية الاتصالات والمستندات، والنسخ الاحتياطي، ومراقبة الأنشطة، والتحديثات، والاستعداد للحوادث.
ولا يكفي الاعتماد على التقنية وحدها؛ إذ تحتاج الشركة إلى سياسات واضحة ومستخدمين مدربين ومسؤوليات محددة ومراجعات دورية. كما ينبغي تقييم مزود النظام وبيئة الاستضافة بعناية، وفهم ما يتولاه المزود وما يجب على الشركة إدارته بنفسها.
إذا كانت شركتك تخطط لتطوير بيئتها الإدارية أو مراجعة ضوابط حماية البيانات، يمكنك طلب عرض توضيحي لمناقشة احتياجاتك والتعرف على كيفية تنظيم العمليات والمستخدمين والبيانات ضمن منصة تناسب طبيعة أعمال المقاولات.
أسئلة شائعة
ما المقصود بأمان أنظمة ERP للمقاولات؟
هو مجموعة السياسات والإجراءات والضوابط التقنية التي تهدف إلى حماية بيانات الشركة ومشاريعها وحسابات المستخدمين، ومنع الوصول غير المصرح به أو التعديل أو الفقدان أو التعطيل.
ما أهم ضوابط حماية نظام ERP؟
تشمل الضوابط إدارة صلاحيات المستخدمين، والمصادقة المناسبة، وتشفير البيانات، والنسخ الاحتياطي، ومراقبة الأنشطة، وتحديث النظام، ووضع إجراءات للاستجابة للحوادث.
كيف يمكن التحكم في وصول الموظفين إلى بيانات المشاريع؟
من خلال تحديد الأدوار الوظيفية والصلاحيات المرتبطة بها، ومنح كل مستخدم الحد الأدنى من الوصول اللازم لأداء مهامه، ومراجعة الصلاحيات عند تغيير المسؤوليات أو انتهاء علاقة العمل.
هل استخدام ERP سحابي يعني أن بيانات الشركة محمية تلقائياً؟
لا. يتطلب الأمان السحابي مراجعة ضوابط مزود الخدمة وإعدادات الحسابات والصلاحيات والنسخ الاحتياطي والتشفير ومسؤوليات كل طرف. كما يجب تطبيق سياسات أمنية داخل الشركة ومراجعتها بصورة مستمرة.